










La possibilità di aprire un cancello, sbloccare una porta d’ingresso o autorizzare l’accesso a un ufficio semplicemente utilizzando uno smartphone, ovunque ci si trovi, non è più fantascienza ma una realtà consolidata. I sistemi di gestione accessi da remoto si stanno diffondendo rapidamente in alberghi, aziende, condomini e strutture ricettive, spinti dalla ricerca di efficienza operativa e dalla domanda di esperienze utente sempre più fluide.
Tuttavia, all’aumentare della connettività, cresce anche un interrogativo legittimo: quanto sono sicuri questi sistemi? Affidare la serratura della propria casa o dell’ufficio a un server in cloud e a una connessione internet può sembrare, a prima vista, un azzardo. In realtà, la risposta è più sfumata e tecnica di quanto si possa immaginare.
Indice dei contenuti
I numeri del settore e i trend attuali
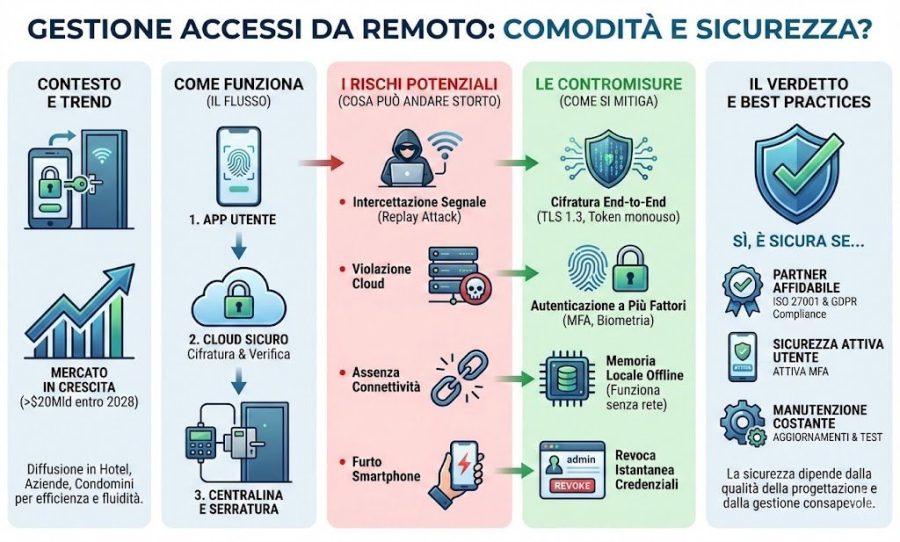
Secondo un rapporto di MarketsandMarkets, il mercato globale del controllo accessi, che nel 2023 valeva circa 12,4 miliardi di dollari, è proiettato a superare i 20 miliardi entro il 2028, con una fetta significativa rappresentata proprio dalle soluzioni basate su cloud e mobile.
Questa crescita è alimentata dalla consapevolezza che la sicurezza moderna non è più solo una questione di barriere fisiche, ma di gestione intelligente delle autorizzazioni e di capacità di risposta in tempo reale agli eventi. Ma per comprendere appieno il livello di sicurezza offerto, è necessario addentrarsi nei meccanismi che regolano questi sistemi.
Come funziona un sistema di accesso remoto
Prima di valutarne la sicurezza, è utile chiarire il funzionamento di base. Un sistema di gestione degli accessi da remoto si compone tipicamente di tre elementi fondamentali.
Dispositivi fisici (attuatori): serrature elettromagnetiche, elettroserrature, motoriduttori per cancelli o sbarre che ricevono il comando di aprire o chiudere.
Centralina di controllo: un dispositivo intelligente installato in prossimità del varco, collegato alla serratura e connesso a internet (via Wi-Fi, LAN o rete mobile). È il cervello locale che interpreta i comandi e gestisce l’attuatore.
Piattaforma cloud e app: l’interfaccia utente, accessibile da smartphone o pannello web, da cui partono i comandi di apertura e dove vengono gestiti permessi e utenti. Il cloud funge da ponte sicuro tra l’utente e la centralina.
Quando un utente autorizzato preme il pulsante di apertura sull’app, il comando viene crittografato, inviato al server cloud che ne verifica la validità (controllando permessi, orari, ecc.) e quindi inoltrato alla specifica centralina, che aziona la serratura. L’intero processo dura pochi secondi.
I vantaggi operativi: perché la domanda cresce
L’adozione di questi sistemi non è una moda, ma risponde a esigenze operative concrete che riguardano diversi settori.
Per chi gestisce strutture ricettive, come hotel o B&B, la possibilità di effettuare il self check-in è forse il vantaggio più evidente. Gli ospiti possono arrivare a qualsiasi ora, ricevere le credenziali di accesso direttamente sul telefono ed entrare in autonomia, senza dover attendere il personale alla reception. Questo approccio non solo migliora l’esperienza del cliente, ma ottimizza i costi del personale, eliminando la necessità di copertura notturna.
Nelle aziende, la gestione da remoto si traduce in maggiore controllo e flessibilità. È possibile autorizzare un fornitore o un tecnico della manutenzione ad accedere a un ufficio o a un magazzino in una fascia oraria specifica, senza dover consegnare fisicamente chiavi o badge. Il tutto viene tracciato: si sa esattamente chi è entrato, a che ora e quanto è rimasto. In caso di smarrimento di un badge o di un telefono, la credenziale può essere revocata istantaneamente con un click, un’operazione impossibile con le chiavi tradizionali.
Nei contesti residenziali, l’apertura del portone condominiale o del cancello da remoto offre comodità e sicurezza, specialmente per chi è spesso fuori casa o deve far accedere domestici o corrieri in fasce orarie prestabilite.
I rischi potenziali: cosa potrebbe andare storto
L’architettura di questi sistemi, basata sulla connettività, introduce naturalmente dei vettori di rischio che devono essere gestiti. È corretto chiedersi quali scenari potrebbero compromettere la sicurezza.
Intercettazione delle comunicazioni
Se i dati scambiati tra app, cloud e centralina non sono adeguatamente protetti, un malintenzionato potrebbe intercettare i comandi (ad esempio, il segnale di “apri porta”) e riutilizzarli in un secondo momento per ottenere un accesso non autorizzato. È il cosiddetto attacco “replay”.Violazione del cloud
Il server centrale che gestisce le autorizzazioni diventa un obiettivo primario. Se un hacker riuscisse a penetrare nel sistema, potrebbe potenzialmente accedere a tutte le serrature collegate o rubare i dati sensibili degli utenti.Dipendenza dalla connettività
Un sistema che richiede una connessione internet costante per funzionare potrebbe diventare inutilizzabile in caso di guasto della linea, di interruzione della corrente o di attacco informatico che saturi la rete (DDoS). Questo tipo di disservizio potrebbe impedire l’accesso a persone autorizzate o, in scenari peggiori, bloccare le uscite di emergenza se non progettato correttamente.Vulnerabilità dei dispositivi
Come qualsiasi dispositivo connesso, anche le centraline e le serrature intelligenti potrebbero presentare falle di sicurezza nel loro firmware, che potrebbero essere sfruttate per prenderne il controllo.Smarrimento o furto dello smartphone
Il telefono dell’utente diventa la “chiave”. Se cade in mani sbagliate, potrebbe potenzialmente consentire l’accesso a luoghi riservati, a meno che il sistema non preveda ulteriori livelli di autenticazione.
Le contromisure: come la tecnologia garantisce la sicurezza
La domanda cruciale non è “esistono rischi?”, ma “come vengono mitigati questi rischi dalle soluzioni professionali?”.
Le aziende che operano seriamente in questo settore investono ingenti risorse nello sviluppo di architetture di sicurezza a più livelli. È proprio analizzando queste contromisure che possiamo rispondere alla domanda iniziale sulla sicurezza effettiva.
Cifratura end-to-end e protocolli sicuri
Il fondamento di un sistema sicuro è la protezione delle comunicazioni. I dati scambiati tra l’app, il cloud e la centralina devono essere cifrati utilizzando protocolli standard e riconosciuti a livello internazionale, come TLS 1.3 (lo stesso che protegge le transazioni bancarie online).
Questo accorgimento impedisce a chiunque di intercettare e leggere i comandi in transito. Inoltre, per prevenire gli attacchi “replay”, i comandi vengono spesso accompagnati da token monouso o timestamp, che li rendono validi una sola volta o per un brevissimo lasso di tempo. Anche se intercettato, un comando non potrebbe essere riutilizzato.
Autenticazione a più fattori (MFA)
L’accesso alla piattaforma di gestione (il pannello cloud) non dovrebbe mai basarsi sulla sola password.
I sistemi più avanzati richiedono l’autenticazione a più fattori (MFA), aggiungendo un livello di sicurezza che richiede, ad esempio, un codice generato da un’app authenticator o la conferma via SMS. Per l’apertura da smartphone, l’app stessa può richiedere l’autenticazione biometrica del telefono (impronta digitale o riconoscimento facciale) prima di inviare il comando. In questo modo, anche se il telefono viene smarrito, chi lo trova non potrà utilizzare l’app per aprire porte.
Gestione sicura delle credenziali e autorizzazioni granulari
Un sistema maturo non si limita a gestire utenti, ma applica il principio del privilegio minimo. A ogni utente (ospite, dipendente, fornitore) vengono assegnate autorizzazioni specifiche: quali porte può aprire, in quali giorni e in quali fasce orarie.
Le credenziali (codici, chiavi digitali) vengono generate con una data di scadenza intrinseca e possono essere revocate istantaneamente in qualsiasi momento.
Sul cloud, i dati sensibili (come le informazioni personali degli utenti) vengono conservati cifrati e in conformità con le normative sulla privacy, come il GDPR.
Ridondanza e funzionamento offline
La dipendenza dalla rete è un punto critico, ma viene affrontato a livello di progettazione hardware.
Le centraline intelligenti moderne sono dotate di una memoria locale che conserva l’elenco delle credenziali autorizzate. In caso di interruzione della connessione internet, il sistema continua a funzionare: chi ha un badge o un codice già registrato può comunque entrare. La centralina registra localmente l’evento e, quando la connettività viene ripristinata, sincronizza automaticamente i log con il cloud. Per quanto riguarda l’apertura da remoto via app, questa richiede ovviamente la connessione, ma l’accesso con credenziali fisiche (badge, impronta, codice) rimane garantito.
Aggiornamenti di sicurezza e penetration test
Un aspetto spesso sottovalutato è la manutenzione nel tempo. I produttori affidabili rilasciano periodicamente aggiornamenti del firmware per i propri dispositivi e della piattaforma cloud, correggendo eventuali vulnerabilità scoperte.
Inoltre, molte aziende sottopongono i propri sistemi a penetration test condotti da esperti di sicurezza informatica indipendenti, per verificare la robustezza dell’infrastruttura e identificare potenziali falle prima che possano essere sfruttate. La scelta di un fornitore che adotta queste pratiche è fondamentale.
Standard e certificazioni di riferimento
Per orientarsi nella scelta, esistono riferimenti oggettivi. La normativa ISO/IEC 27001 rappresenta lo standard internazionale per la gestione della sicurezza delle informazioni. Un’azienda certificata ISO 27001 dimostra di aver implementato un sistema di gestione della sicurezza solido e monitorato. Sul fronte dei dispositivi, certificazioni di settore o conformità a standard come il GDPR per la protezione dei dati personali sono ulteriori garanzie.
In Italia, anche il Garante per la protezione dei dati personali ha fornito indicazioni in merito alla gestione degli accessi, sottolineando la necessità di trasparenza e di misure tecniche adeguate a proteggere i dati trattati. È un aspetto che chi acquista un sistema dovrebbe verificare con il fornitore.
Scegliere un partner affidabile
Alla luce di quanto detto, la sicurezza di un sistema di gestione accessi da remoto non è una caratteristica intrinseca della tecnologia in sé, ma dipende in larga misura dalla qualità della sua progettazione, implementazione e gestione.
Un sistema economico e amatoriale può effettivamente presentare rischi significativi. Al contrario, una piattaforma professionale, progettata con architetture di sicurezza a più livelli, può offrire un livello di protezione superiore ai tradizionali sistemi meccanici, aggiungendo funzionalità di controllo e tracciabilità che le chiavi fisiche non possono garantire.
La scelta del fornitore diventa quindi l’elemento discriminante. È consigliabile rivolgersi a realtà con esperienza comprovata, che utilizzano protocolli di cifratura standard, offrono trasparenza sulle proprie pratiche di sicurezza e forniscono un’assistenza continua. Aziende che operano nel settore da anni, con un portfolio di installazioni in contesti critici (come hotel, aziende e pubbliche amministrazioni), hanno maturato quella competenza che consente di offrire soluzioni affidabili e sicure.
Approfondire le caratteristiche tecniche e le policy di sicurezza adottate dai diversi produttori è il primo passo per una scelta consapevole. Per chi desidera esplorare nel dettaglio come vengono implementati questi principi in un ecosistema completo di controllo accessi, può essere utile consultare le risorse messe a disposizione da aziende specializzate del settore. Ad esempio, sul portale ufficiale di LabKey è disponibile una documentazione approfondita che illustra le architetture di sicurezza adottate per garantire la protezione dei dati e la continuità operativa in diversi scenari applicativi.
Il futuro: verso l’identità decentralizzata
Guardando avanti, il settore si sta evolvendo verso modelli di sicurezza ancora più robusti.
Si parla sempre più spesso di identità decentralizzata e di credenziali verificabili. In pratica, invece di affidare a un server centrale l’intera gestione delle identità, si potrebbero utilizzare tecnologie basate su blockchain o su standard crittografici avanzati per dare all’utente il controllo totale delle proprie credenziali, che vengono presentate al sistema di accesso senza passare da un intermediario. Questo modello promette di ridurre ulteriormente i rischi legati alla violazione dei server centrali.
In conclusione, alla domanda “la gestione degli accessi da remoto è davvero sicura?” si può rispondere con un “sì, se…”. Se progettata con i giusti criteri, se il fornitore è affidabile e competente, se vengono adottate le buone pratiche di igiene informatica da parte degli utenti (come l’uso di password forti e l’attivazione dell’autenticazione a due fattori).
La tecnologia ha fatto passi da gigante e oggi offre strumenti estremamente potenti per coniugare la comodità della gestione da remoto con la tranquillità di un sistema sicuro e controllato. La chiave, come sempre, sta nella consapevolezza e nella scelta informata.